
Microsoft, Çin devletiyle bağlantılı olduğunu değerlendirdiği bir siber saldırı grubunun yapay zekâ destekli araçlar kullanarak dünya genelinde yüzlerce kuruluşun sistemlerine sızmaya çalıştığını açıkladı. Saldırıların kamu kurumlarından finans sektörüne kadar geniş bir alanı kapsadığı bildirildi.
Haber: Suğra Ömrüm Karaçuha
MICROSOFT'TAN KÜRESEL SİBER SALDIRI UYARISI: YAPAY ZEKÂ İLE YÜZLERCE KURULUŞ HEDEF ALINDI!
Microsoft, Çin devletiyle bağlantılı olduğunu değerlendirdiği bir siber saldırı grubunun yapay zekâ destekli araçlar kullanarak dünya genelinde yüzlerce kuruluşun sistemlerine sızmaya çalıştığını açıkladı. Saldırıların kamu kurumlarından finans sektörüne kadar geniş bir alanı kapsadığı bildirildi.
YAPAY ZEKÂ SİBER SALDIRILARIN HIZINI ARTIRDI
Microsoft'un 21 Ekim 2026 tarihinde yayımladığı güvenlik araştırmasına göre, Storm-0940 adıyla takip edilen siber saldırı grubu, ARTEX isimli yapay zekâ destekli güvenlik testi aracını kötüye kullanarak çok sayıda kurumu hedef aldı.
Araştırmada, saldırganların bazı kuruluşların bulut sistemlerinde yüksek yetkili erişim elde ettiği ve kimi durumlarda bunun üç saatten kısa sürdüğü belirtildi.
2 BİNDEN FAZLA MICROSOFT 365 ORTAMI HEDEFTE
Saldırganların, bilişim hizmetleri şirketi ConnectWise'ın bulut yedekleme uygulamasındaki yetkisiz erişimden yararlandığı bildirildi.
Microsoft'un tespitlerine göre saldırganlar, 2 bin 250'den fazla Microsoft 365 müşteri ortamına erişim girişiminde bulundu. Bazı aşamalarda dakikada yaklaşık 2 bin 900 oturum açma denemesi gerçekleştirildi.
HANGİ SEKTÖRLER HEDEF ALINDI?
Saldırı girişimlerinin savunma sanayisi, enerji, otomotiv, finans, kamu kurumları, teknoloji, medya ve üretim gibi çok sayıda sektörü kapsadığı açıklandı.
Microsoft, girişimlerin büyük bölümünün başarısız olduğunu ancak bazı kuruluşlarda yetkisiz erişim sağlandığını belirtti.
ÇİN'DEN SUÇLAMALARA YANIT
Microsoft'un saldırıları Çin devletiyle bağlantılı bir grupla ilişkilendirmesine karşılık Çin'in Washington Büyükelçiliği suçlamaları reddetti.
Çin tarafı, siber suçlarla mücadele ettiğini ve siber güvenlik gerekçesiyle ülkesine yöneltilen suçlamaları kabul etmediğini bildirdi.
ŞİRKETLERE GÜVENLİK UYARISI
Olayın ardından ConnectWise, etkilenen bazı hizmetleri geçici olarak durdurdu ve kontrollü biçimde yeniden devreye alma çalışmalarına başladı.
Uzmanlar, kuruluşların bulut hesaplarındaki yetkileri ve şüpheli oturum açma girişimlerini kontrol etmesinin önemine dikkat çekiyor.
ARKA HABER | TEKNOLOJİ VE DÜNYA HABERLERİ


Yorumlar
Yorum Yapın
İlginizi Çekebilir
Fon Mağdurlarına 1 Milyon TL'ye Kadar Ödeme! Yeni Fon Yasası Yürürlüğe Girdi
Fon yasası yürürlüğe girdi. 455 bin 578 yatırımcıya 1 milyon TL'ye kadar ara ödeme yapılabilecek. İşte fon tasfiyesi ve ödeme şartları.
Fon yatırımcılarını yakından ilgilendiren düzenleme Resmî Gazete'de yayımlanarak yürürlüğe girdi. 455 bin 578 yatırımcıyı kapsayan yeni yasayla, hak sahiplerine ilk aşamada 1 milyon liraya kadar ara ödeme yapılmasının önü açıldı. Ödemeler için kamu bütçesinden kaynak aktarılmayacak.
455 Bin 578 Yatırımcı İçin Yeni Dönem Başladı
Türkiye Büyük Millet Meclisi Genel Kurulunda kabul edilen 9 maddelik fon düzenlemesi, Resmî Gazete'de yayımlanmasının ardından yürürlüğe girdi.
AK Parti tarafından hazırlanan kanun, tasfiye sürecine alınan fonların varlıklarının değer kaybına uğramadan nakde dönüştürülmesini ve elde edilen tutarların hak sahiplerine dağıtılmasını amaçlıyor.
Düzenlemenin en dikkat çekici maddesi ise yüz binlerce yatırımcıya ara ödeme yapılabilmesinin önünü açması oldu.
Fon Mağdurlarına Ne Kadar Ödeme Yapılacak?
Yeni yasaya göre, hak sahiplerine ilk etapta kişi başına 1 milyon TL'ye kadar ara ödeme yapılabilecek.
Ancak bu tutar, her yatırımcıya doğrudan 1 milyon lira ödeneceği anlamına gelmiyor. Ödenecek miktar, yatırımcının fon işlemleri ve hesaplanacak hak sahipliği tutarına göre belirlenecek.
Ödeme hesabında yatırımcıların fonlara yatırdığı ve fonlardan çektiği paralar dikkate alınacak. Böylece net yatırım tutarı ortaya çıkarılacak ve hesaplamaya enflasyon farkı da eklenecek.
Ödemeler Devlet Bütçesinden Karşılanmayacak
Düzenlemede öne çıkan bir diğer ayrıntı ise ödemelerin finansmanı oldu.
Kanuna göre yatırımcılara yapılacak ara ödemelerde kamu kaynakları kullanılmayacak.
Tasfiye kapsamındaki fonlardan elde edilecek gelirler, hak sahiplerinin zararlarının karşılanmasında değerlendirilecek.
TMSF Fon Varlıklarını Nakde Dönüştürecek
Tasarruf Mevduatı Sigorta Fonu (TMSF), düzenleme kapsamında önemli bir görev üstlenecek.
Tasfiye edilen fonların bünyesinde bulunan hisse senetleri, devlet tahvilleri, taşınmazlar ve ekonomik değere sahip diğer varlıklar nakde çevrilebilecek.
Bu işlemlerden sağlanacak kaynak, oluşturulacak geri kazanım sistemi üzerinden yatırımcıların zararlarının giderilmesi amacıyla kullanılacak.
Gerçeğe Aykırı Kazançlar İçin İade Mekanizması
Yeni düzenleme, fonların gerçek değerini yansıtmayan işlemler sonucunda kazanç elde eden kişileri de kapsıyor.
Gerçeğe aykırı fon değerleri üzerinden gelir sağladığı belirlenen kişiler için isteğe bağlı iade mekanizması oluşturulacak.
Bu sistemle geri kazanılan tutarların da yatırımcıların zararlarının karşılanmasına katkı sağlaması hedefleniyor.
Kimler Ödeme Alamayacak?
Kanun, tüm yatırımcıların aynı koşullarda ödeme almasını öngörmüyor.
Piyasa bozucu işlemlere karıştığı belirlenen kişiler, geri kazanım hesabından yapılacak ödemelerden yararlanamayacak.
Ayrıca portföy yönetim şirketlerinin fon zararları ve eksik tasfiye bakiyelerine ilişkin sorumlulukları da düzenleme kapsamında ele alınıyor.
Bloke Edilen İşlemler de Tasfiyeye Dahil Edildi
TBMM Genel Kurulundaki görüşmeler sırasında kabul edilen önergeyle, bloke edilen işlemlerin de tasfiye kapsamında değerlendirilmesi kararlaştırıldı.
Böylece ödeme ve tasfiye hesaplamalarında dikkate alınacak işlemlerin kapsamı genişletildi.
Fon Ödemeleri Ne Zaman Başlayacak?
Kanunun yürürlüğe girmesiyle birlikte ara ödemelerin yapılabilmesi için yasal zemin oluşturuldu.
Ancak ödeme takvimi, başvuru şartları ve hak sahiplerinin izleyeceği işlemlere ilişkin ayrıntıların ilgili kurumların açıklamalarıyla netleşmesi bekleniyor.
455 bin 578 yatırımcıyı ilgilendiren düzenlemenin uygulama süreci, fonlarda birikimi bulunan vatandaşlar tarafından yakından takip ediliyor.
CHP İstanbul İl Başkanı Mehmet Ali Yüksel Tokat Günleri’nde Vatandaşlarla Buluştu: Birlik ve Dayanışma Mesajı
İstanbul’da düzenlenen 7. Tokat Günleri’ne katılan CHP’li Mehmet Ali Yüksel, emek, eşit yurttaşlık, halkçılık ve dayanışma mesajları verdi.
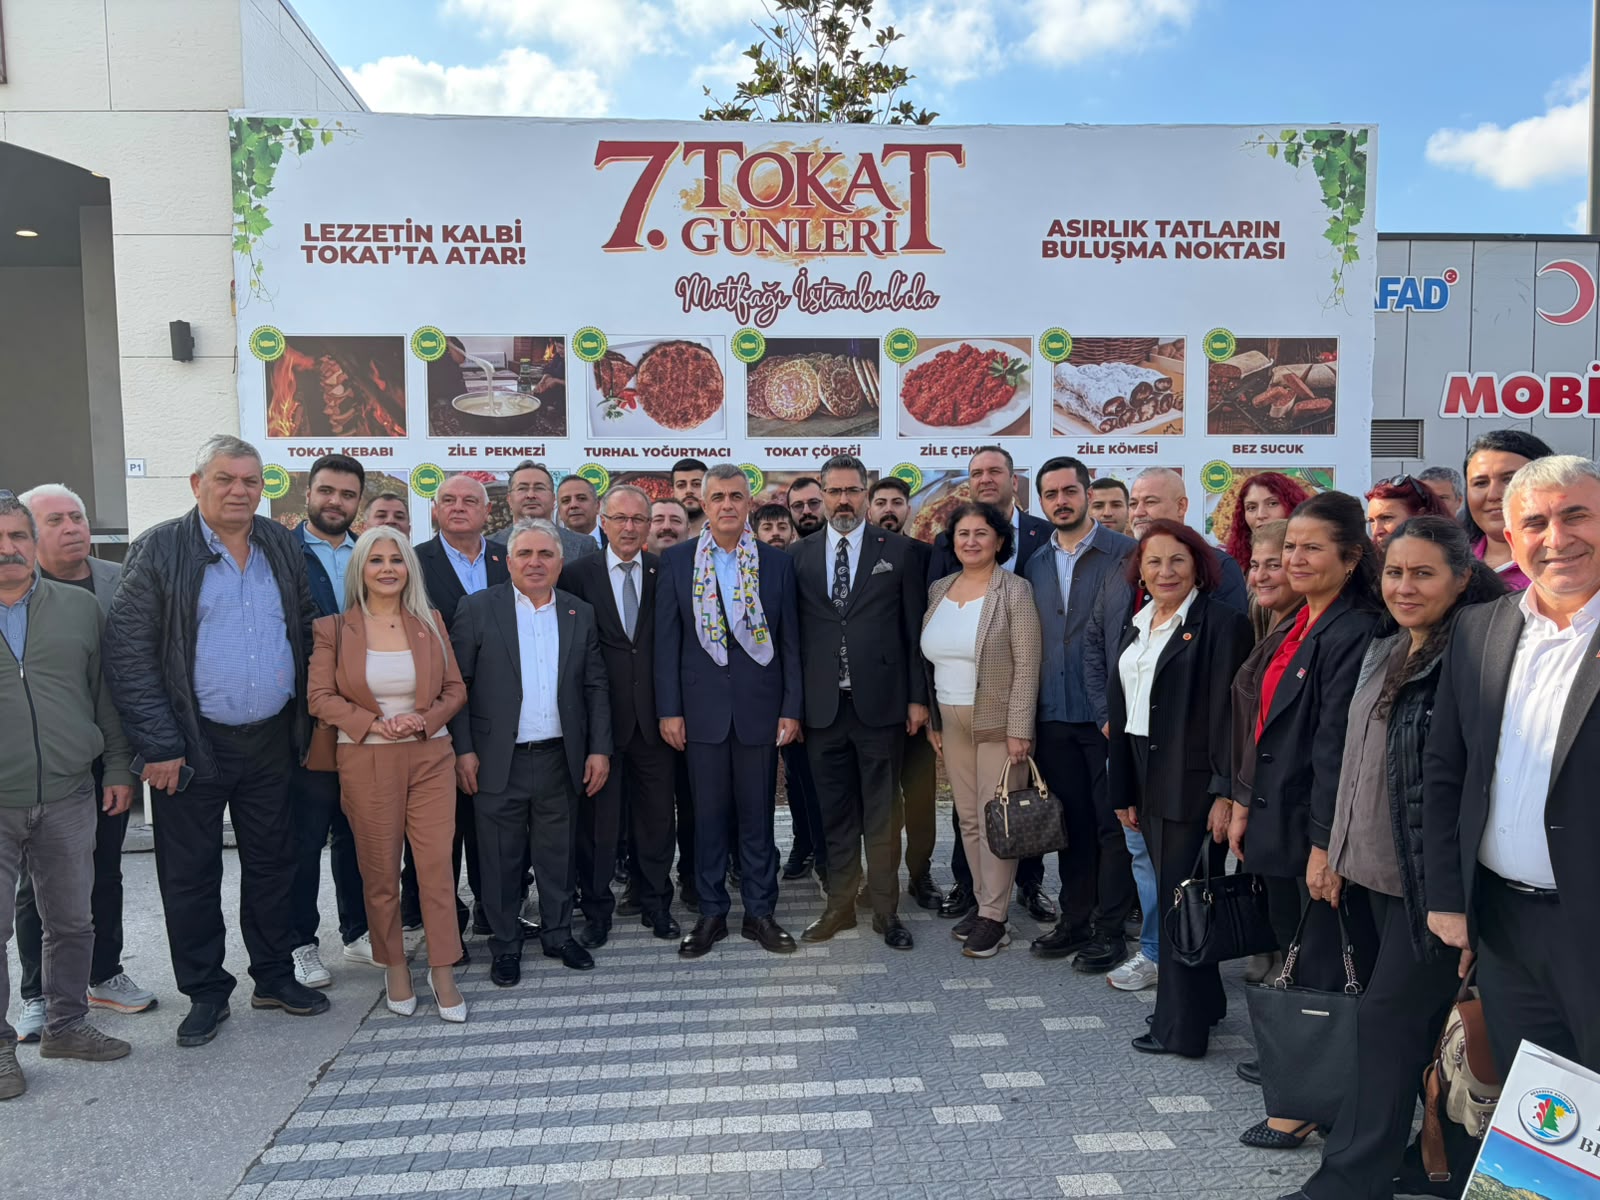
İstanbul’da düzenlenen 7. Tokat Günleri etkinliğine katılan Mehmet Ali Yüksel, Tokatlı vatandaşlarla bir araya geldi. Etkinlikte emek, eşit yurttaşlık, demokrasi ve toplumsal dayanışma konularına değinen Yüksel, halkçılık anlayışının vatandaşların sorunlarına sahip çıkmayı gerektirdiğini vurguladı.
İstanbul Atatürk Havalimanı Millet Bahçesi’nde gerçekleştirilen 7. Tokat Günleri, Tokat’ın kültürel değerlerini, geleneklerini ve hemşehri dayanışmasını İstanbul’da buluşturdu.
Etkinliğe katılan CHP’li Mehmet Ali Yüksel, CHP Tokat İl Başkanı Ender Ergün ile birlikte vatandaşlarla görüşerek katılımcılarla sohbet etti. Organizasyonda Tokat’ın kültürel mirası ve İstanbul’da yaşayan Tokatlıların toplumsal yaşama katkıları gündeme geldi.
Mehmet Ali Yüksel’den Tokatlılara Halkçılık Mesajı
Tokat’ın tarımsal üretimine, geleneksel el sanatlarına ve kültürel birikimine dikkat çeken Yüksel, konuşmasında emek ve sosyal adalet kavramlarını öne çıkardı.
Tokat’ın çiftçilerin emeği, kadınların üretimi ve halkın kültürel değerleriyle önemli bir mirasa sahip olduğunu belirten Yüksel, Cumhuriyet’in temel kazanımlarının toplumun bütün kesimlerinin yaşamına yansıması gerektiğini ifade etti.
Yüksel, halkçılık anlayışını şu sözlerle anlattı:

“Halkçılık, yalnızca halktan söz etmek değil, halkın derdini kendi derdi bilmektir.”
“İstanbul’un Gücü, Bu Şehre Emek Veren İnsanlardan Geliyor”
İstanbul’un farklı bölgelerden gelen vatandaşların katkılarıyla büyüyen bir şehir olduğunu belirten Yüksel, Tokatlıların da kentin ekonomik, sosyal ve kültürel hayatında önemli bir yere sahip olduğunu söyledi.
İstanbul’un kimliğinin yalnızca tarihî yapılarından ve doğal güzelliklerinden oluşmadığını dile getiren Yüksel, kente emeğini ve kültürünü taşıyan insanların İstanbul’un gelişiminde belirleyici rol oynadığını vurguladı.
Yüksel, herkesin kendisini eşit, özgür ve güvende hissedebileceği bir kent yaşamının önemine dikkat çekti.
Tokat Günleri’nde Kültür ve Hemşehri Dayanışması Öne Çıktı
Tokat’ın yöresel kültürünün İstanbul’a taşındığı organizasyonda hemşehri buluşmalarının toplumsal dayanışmayı güçlendiren yönü de ele alındı.
Yüksel, farklı şehirlerden gelen vatandaşların ortak kültürel değerler etrafında bir araya gelmesinin önemine işaret ederek daha fazla kardeşlik, demokrasi, adalet ve dayanışma çağrısında bulundu.
Tokat kültürünün yaşatılması ve gelecek nesillere aktarılması amacıyla çalışma yürüten derneklere teşekkür eden Yüksel, organizasyonda emeği bulunanlara da şükranlarını iletti.
MHP Beylikdüzü İlçe Başkanı Özkan Eremsayın’ın Kayınpederi Son Yolculuğuna Uğurlandı
MHP Beylikdüzü İlçe Başkanı Özkan Eremsayın’ın kayınpederi İsmail Murtazaoğlu, cenaze töreninin ardından Yakuplu Mezarlığı’nda toprağa verildi.
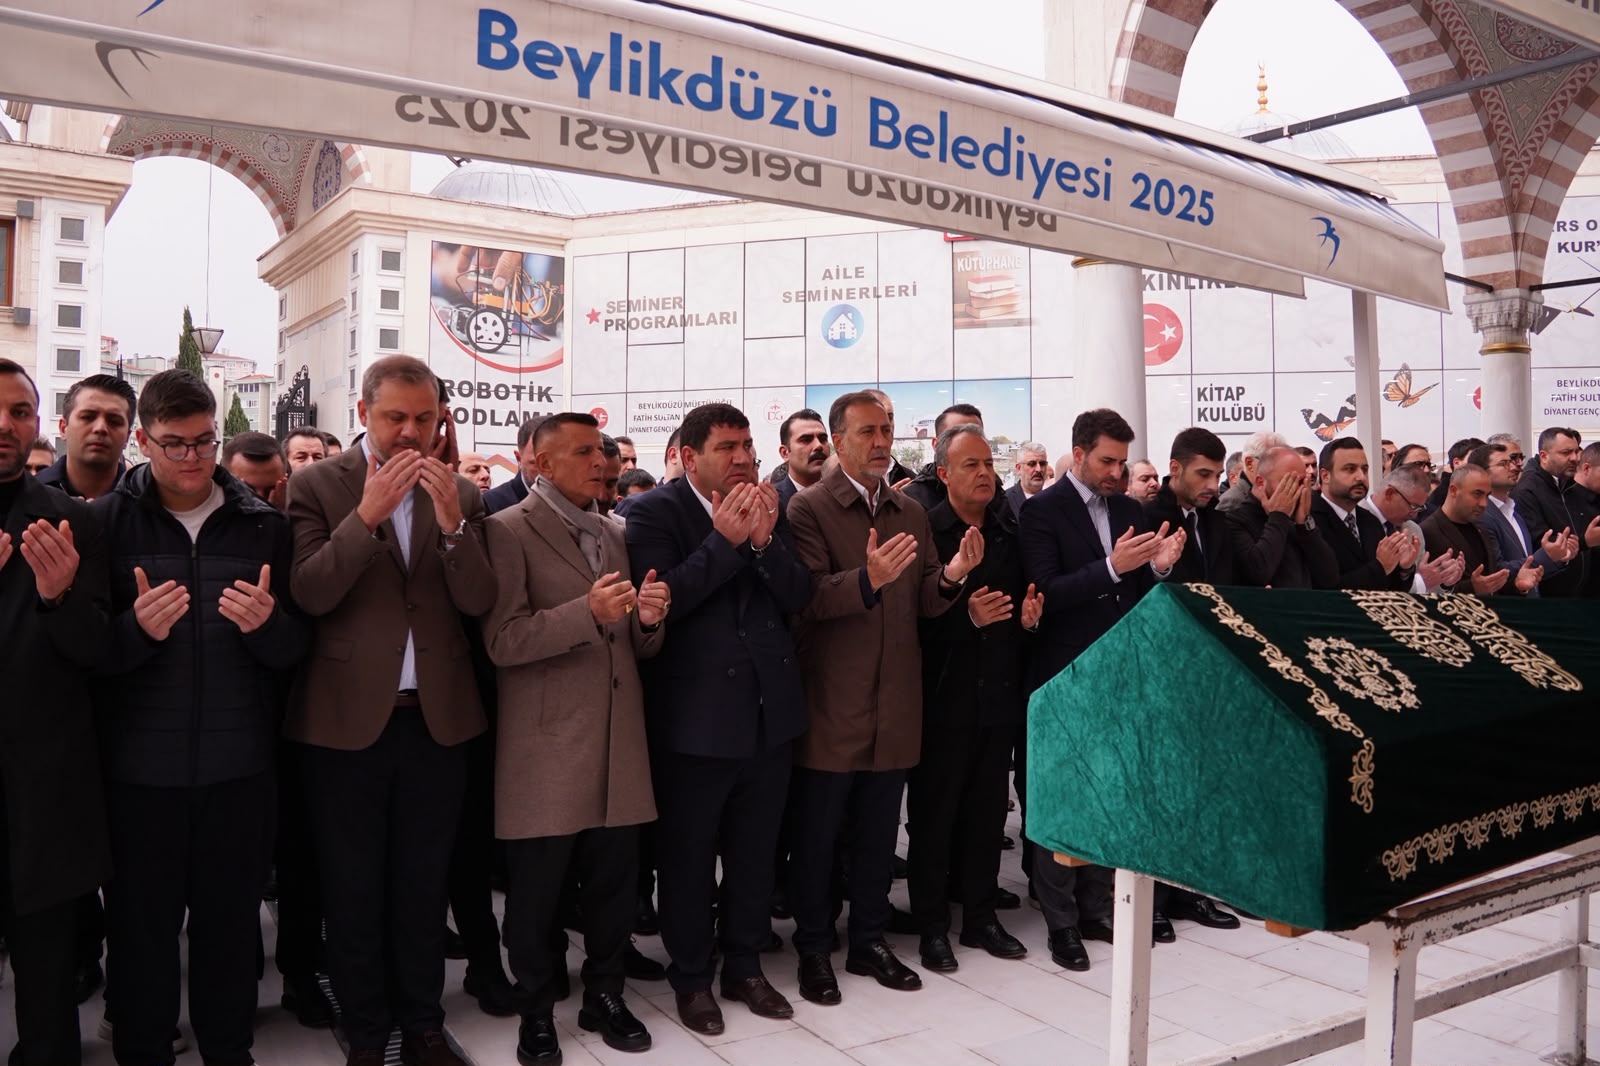
MHP Beylikdüzü İlçe Başkanı Özkan Eremsayın’ın kayınpederi İsmail Murtazaoğlu, bir süredir tedavi gördüğü hastanede yaşamını yitirdi. Murtazaoğlu, Beylikdüzü’nde düzenlenen cenaze töreninin ardından Yakuplu Mezarlığı’nda toprağa verildi.
Milliyetçi Hareket Partisi (MHP) Beylikdüzü İlçe Başkanı Özkan Eremsayın ve ailesi, kayınpederi İsmail Murtazaoğlu’nun vefatıyla büyük üzüntü yaşadı.
Bir süredir sağlık sorunları nedeniyle hastanede tedavi altında bulunan Murtazaoğlu’nun hayatını kaybetmesinin ardından cenaze töreni Beylikdüzü’nde gerçekleştirildi.

İsmail Murtazaoğlu Yakuplu Mezarlığı’nda Toprağa Verildi
İsmail Murtazaoğlu için 25 Ekim 2026 Pazar günü Beylikdüzü Fatih Sultan Mehmet Camii’nde cenaze töreni düzenlendi.
İkindi namazının ardından kılınan cenaze namazı sonrasında Murtazaoğlu’nun naaşı, Yakuplu Mezarlığı’na götürülerek defnedildi.

MHP Beylikdüzü İlçe Başkanlığı’ndan Taziye Mesajı
MHP Beylikdüzü İlçe Başkanlığı da İsmail Murtazaoğlu’nun vefatı üzerine bir başsağlığı mesajı yayımladı.
Yapılan açıklamada, merhumun vefatından duyulan üzüntü dile getirilirken başta İlçe Başkanı Özkan Eremsayın olmak üzere Murtazaoğlu ailesine, yakınlarına ve sevenlerine sabır temennisinde bulunuldu.
Arka Haber ailesi olarak merhum İsmail Murtazaoğlu’na Allah’tan rahmet, MHP Beylikdüzü İlçe Başkanı Özkan Eremsayın’a ve kederli ailesine başsağlığı diliyoruz.
Bakan Ersoy: Ziya Gökalp, Cumhuriyet’in Fikrî Temellerinin Oluşumuna Katkı Sağladı
Bakan Mehmet Nuri Ersoy, Ziya Gökalp'in Cumhuriyet'in fikrî temellerine katkısını anlattı. Millî Kütüphane'de Ziya Gökalp Sergisi ziyaretçilerle buluştu.
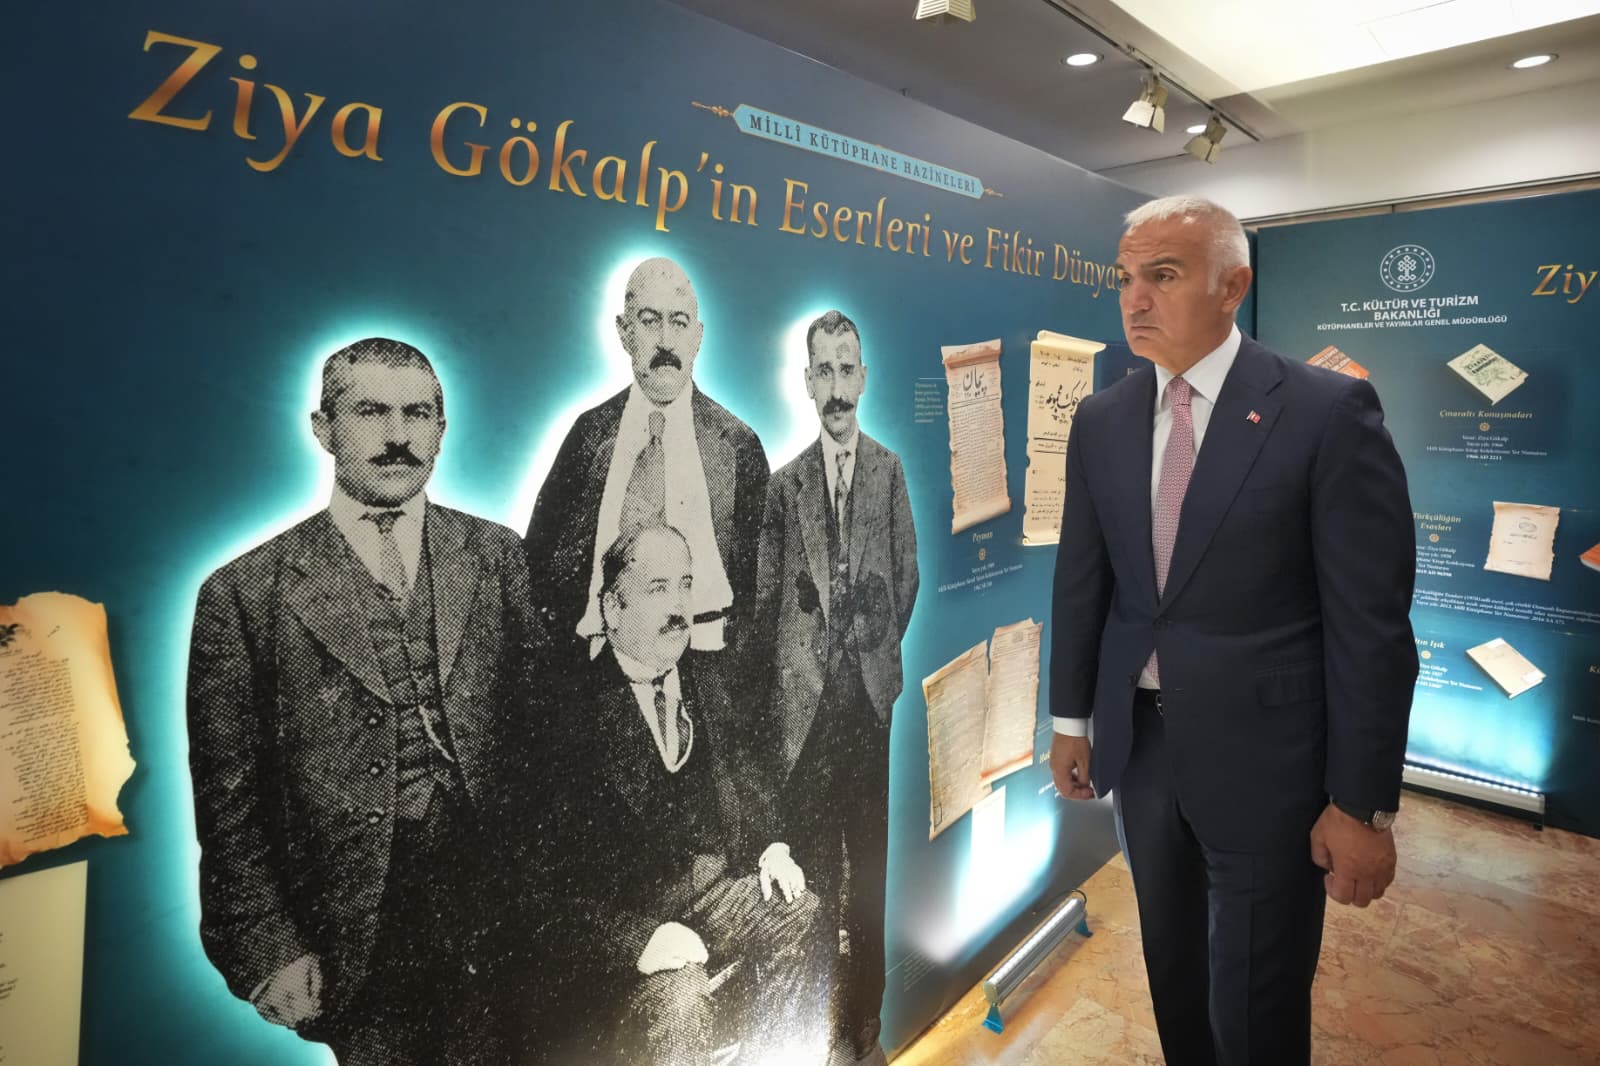
Kültür ve Turizm Bakanı Mehmet Nuri Ersoy, Ziya Gökalp’in doğumunun 150. yılı kapsamında düzenlenen “Millî Kütüphane Hazineleri: Ziya Gökalp Sergisi ve Paneli”ne katıldı. Gökalp’in Türk düşünce ve kültür hayatındaki önemine dikkat çeken Ersoy, Cumhuriyet’in devlet felsefesinin oluşumunda düşünürün önemli katkıları bulunduğunu vurguladı.
Ziya Gökalp'in 150. Doğum Yılı Millî Kütüphane'de Anıldı
Türk düşünce tarihinin önemli isimlerinden Ziya Gökalp, doğumunun 150. yılı dolayısıyla Millî Kütüphane'de düzenlenen sergi ve panel programıyla anıldı.
Programa katılan Kültür ve Turizm Bakanı Mehmet Nuri Ersoy, Gökalp'in Türk milletinin kimliği, dili, kültürü ve medeniyet anlayışının şekillenmesindeki rolüne ilişkin değerlendirmelerde bulundu.
Tarihin kritik dönemlerinde toplumlara yön veren fikir insanlarının millî hafızanın korunmasında önemli bir yere sahip olduğunu belirten Ersoy, bu şahsiyetlerin eserlerinin gelecek kuşaklara aktarılmasının kültürel bir sorumluluk olduğunu ifade etti.
Bakan Ersoy: Cumhuriyet'in Devlet Felsefesine Önemli Katkılar Sundu
Ziya Gökalp'in Osmanlı Devleti'nin son döneminden Cumhuriyet'e uzanan tarihî süreçte Türk fikir hayatının önde gelen isimlerinden biri olduğunu belirten Bakan Ersoy, düşünürün millî kültür ile çağdaş medeniyet arasında kurmaya çalıştığı ilişkiye dikkat çekti.
Ersoy, Gökalp'in Cumhuriyet'in fikrî temellerine katkısını şu sözlerle anlattı:
“Türk milletinin kimliği, dili, kültürü, eğitimi ve medeniyet tasavvuru üzerine geliştirdiği fikirleri sistemleştiren Gökalp, millî kültür ile çağdaş medeniyet arasında kurmaya çalıştığı sentezle yeni kurulan Türkiye Cumhuriyeti'nin devlet felsefesinin ve ülküsünün oluşumuna ciddi katkılar sunmuştur.”
Gökalp'in yalnızca yaşadığı dönemin sorunlarına çözüm aramadığını, aynı zamanda Türk toplumunun geleceğine ilişkin düşünsel bir çerçeve oluşturduğunu belirten Ersoy, eserlerinin Türk düşünce tarihinde önemli bir yere sahip olduğunu söyledi.
Ziya Gökalp'in Eserleri Beş Türk Lehçesinde Yayımlandı
Kültür ve Turizm Bakanlığı tarafından Ziya Gökalp'in fikirlerinin daha geniş kitlelere ulaştırılması amacıyla çeşitli kültürel çalışmalar yürütüldüğünü belirten Ersoy, düşünürün önemli eserlerinden “Türkleşmek, İslamlaşmak, Muasırlaşmak”ın beş Türk lehçesinde yayımlandığını hatırlattı.
Eserin Özbek, Kazak, Azerbaycan, Kırgız ve Türkmen Türkçelerinde yayımlanmasının, Gökalp'in düşüncelerinin Türk dünyasında daha geniş bir okuyucu kitlesine ulaşmasına katkı sağlamasının hedeflendiğini ifade etti.
Millî Kütüphane'de Ziya Gökalp Sergisi Beş Bölümden Oluşuyor
Kütüphaneler ve Yayımlar Genel Müdürlüğü tarafından hazırlanan “Millî Kütüphane Hazineleri: Ziya Gökalp Sergisi”, düşünürün hayatını ve fikrî mirasını farklı yönleriyle ziyaretçilere sunuyor.
Millî Kütüphane koleksiyonlarından yararlanılarak oluşturulan sergi, beş ana bölümden oluşuyor:
Ziya Gökalp'in Hayatı
Eserleri ve Fikrî Dünyası
Türk Siyasi Hayatına Etkileri ve İdari Görevleri
Düşünce Dünyamıza Yansımaları ve Hakkında Yazılanlar
Ziya Gökalp Haberleri
Sergide Gökalp'in yaşamı, edebî eserleri, siyasi faaliyetleri ve sonraki kuşaklar üzerindeki düşünsel etkileri kapsamlı biçimde ele alınıyor.
Ziya Gökalp'in İlk Baskı Eserleri ve Tarihî Belgeleri Sergileniyor
Millî Kütüphane'de hazırlanan sergi, Ziya Gökalp'in şahsi hayatına ve düşünce dünyasına ışık tutan çok sayıda tarihî belgeyi bir araya getiriyor.
Gökalp'in şiirleri, fikir yazıları, eserlerinin ilk baskıları, farklı dönemlerde yayımlanan kitapları ve hayatına ilişkin fotoğraflar ziyaretçilerin incelemesine sunuluyor.
Sergide ayrıca dönemin gazeteleri, süreli yayınlar, posta pulları, afişler, kartpostallar ve çeşitli arşiv belgeleri de yer alıyor.
Bu koleksiyon aracılığıyla yalnızca Ziya Gökalp'in hayatı değil, Osmanlı Devleti'nin son dönemi ile Cumhuriyet'in kuruluş yıllarındaki kültürel ve düşünsel atmosfer de yansıtılıyor.
Millî Kütüphane'nin 80. Yılına Özel Kültür Etkinlikleri
Bakan Ersoy, Ziya Gökalp Sergisi'nin Millî Kütüphane'nin 80. yılı kapsamında gerçekleştirilen “Millî Kütüphane Hazineleri” etkinlik serisinin önemli bir parçası olduğunu belirtti.
Bir yıldır sürdürülen etkinliklerle Millî Kütüphane koleksiyonlarında bulunan tarihî eserlerin, belgelerin ve kültürel mirasın vatandaşlarla buluşturulmasının amaçlandığını ifade etti.
Ersoy, bu çalışmaların Türk kültür ve düşünce tarihinin daha iyi anlaşılmasına katkı sağlayacağını dile getirdi.
Bakan Ersoy'dan Vatandaşlara Ziya Gökalp Sergisi Daveti
Kültür ve Turizm Bakanı Mehmet Nuri Ersoy, Türk tarihine, edebiyatına ve kültürüne ilgi duyan vatandaşları Millî Kütüphane Sergi Salonu'nda hazırlanan koleksiyonu görmeye davet etti.
Ziya Gökalp'in düşüncelerinin genç nesillere aktarılmasının önemine dikkat çeken Ersoy, serginin Cumhuriyet'in fikrî arka planının ve millî kültür anlayışının daha iyi kavranmasına katkı sağlamasını temenni etti.
Bakan Ersoy, konuşmasını şu sözlerle tamamladı:
“Ziya Gökalp'i ve onun şahsında Türk fikir hayatına, edebiyat ve kültürüne yön vermiş, değer katmış, zengin kılmış bütün geçmişlerimizi rahmetle, saygıyla, minnetle yâd ediyorum.”
Ziya Gökalp Kimdir?
1876 yılında Diyarbakır'da dünyaya gelen Ziya Gökalp, Türk sosyolojisinin öncü isimlerinden biri olarak kabul ediliyor.
Şair, yazar, sosyolog ve düşünür kimliğiyle tanınan Gökalp, özellikle Türk milliyetçiliği, millî kültür, eğitim ve toplumsal yapı üzerine geliştirdiği fikirlerle Türk düşünce tarihinde önemli bir yer edindi.
“Türkçülüğün Esasları”, “Türkleşmek, İslamlaşmak, Muasırlaşmak” ve “Kızıl Elma” gibi eserleriyle tanınan Gökalp, 25 Ekim 1924 tarihinde İstanbul'da hayatını kaybetti.
Gökalp'in düşünceleri, Osmanlı'dan Cumhuriyet'e geçiş sürecinin fikrî ve kültürel boyutlarının anlaşılmasında bugün de incelenmeye devam ediyor.
Hemoroid Ameliyatı Ne Zaman Gerekir? Uzmanından Kritik Uyarılar
Hemoroid ameliyatı ne zaman gerekir? Doç. Dr. Aydıncan Akdur, basur belirtileri, ameliyat gerektiren durumlar ve iyileşme sürecini değerlendirdi.
Hemoroid (basur) hastalığı, makat bölgesinde kanama, ağrı, şişlik ve dışarı sarkma gibi şikâyetlerle yaşam kalitesini olumsuz etkileyebiliyor. Her hemoroid hastasının ameliyat olması gerekmiyor ancak ilerleyen vakalarda cerrahi müdahale gündeme gelebiliyor. Genel Cerrahi Uzmanı Doç. Dr. Aydıncan Akdur, hemoroid ameliyatı kararında hastalığın derecesinin yanı sıra şikâyetlerin şiddeti ve hastanın yaşam kalitesinin de değerlendirilmesi gerektiğine dikkat çekiyor.
Hemoroid Ameliyatı Hangi Durumlarda Gerekli?
Toplumda basur olarak bilinen hemoroid hastalığı, yaygın görülen sağlık sorunları arasında yer alıyor. Özellikle uzun süreli kabızlık, dışkılama sırasında ıkınma ve bağırsak alışkanlıklarındaki düzensizlikler hemoroid şikâyetlerini artırabiliyor.
Hemoroid tedavisinde her hasta için ameliyat ilk seçenek olarak değerlendirilmiyor. Hastalığın erken evrelerinde beslenme düzenlemeleri, yaşam tarzı değişiklikleri ve cerrahi dışı tedavilerle şikâyetler kontrol altına alınabiliyor.
Ancak ileri dereceli hemoroidler, sık tekrarlayan kanamalar, makat bölgesinde dışarı sarkma ve uygulanan tedavilere rağmen devam eden yakınmalar cerrahi müdahale ihtiyacını gündeme getirebiliyor.
Genel Cerrahi Uzmanı Doç. Dr. Aydıncan Akdur, ameliyat kararının hastanın mevcut şikâyetleri ve muayene bulguları doğrultusunda kişiye özel verilmesi gerektiğini belirtiyor.
Hemoroid Hastalığının Dört Evresine Dikkat!
Hemoroid hastalığında tedavi yönteminin belirlenmesinde hastalığın derecesi önemli rol oynuyor. İç hemoroidler, dışarı sarkma durumuna göre dört evrede değerlendiriliyor.
1. derece hemoroid: Hemoroid dokusu dışarı sarkmaz. Kanama ve hafif rahatsızlık görülebilir. Genellikle cerrahi dışı tedaviler tercih edilir.
2. derece hemoroid: Dışkılama sırasında dışarı çıkan hemoroid dokusu kendiliğinden içeri döner. Yaşam tarzı değişiklikleri ve uygun girişimsel yöntemler uygulanabilir.
3. derece hemoroid: Dışarı sarkan hemoroid dokusunun elle içeri itilmesi gerekebilir. Şikâyetlerin durumuna göre cerrahi tedavi değerlendirilebilir.
4. derece hemoroid: Hemoroid dokusu sürekli dışarıda kalabilir ve içeri gönderilemeyebilir. Belirgin şikâyetlerin bulunduğu hastalarda ameliyat daha önemli bir seçenek haline gelebilir.
Ancak hemoroidin derecesi tek başına ameliyat kararı verilmesi için yeterli değildir.
Sürekli Kanama ve Şiddetli Ağrıya Dikkat!
Hemoroid hastalarında tekrarlayan kanama, makat bölgesinde şişlik, dışarı sarkma ve günlük yaşamı etkileyen rahatsızlıklar tedavi planının yeniden değerlendirilmesini gerektirebiliyor.
Özellikle uzun süre devam eden kanamalar bazı hastalarda kansızlığa neden olabiliyor.
Bununla birlikte makattan gelen her kanamanın hemoroid kaynaklı olmadığı unutulmamalı. Bağırsak polipleri, anal fissür ve kolorektal kanser gibi farklı hastalıklar da benzer belirtilere yol açabiliyor.
Bu nedenle kanama şikâyeti bulunan kişilerin, belirtileri yalnızca basura bağlamadan uzman hekim tarafından değerlendirilmesi önem taşıyor.
Ameliyatsız Hemoroid Tedavisi Yeterli Olmazsa Ne Yapılır?
Hemoroid hastalığının erken dönemlerinde lif açısından zengin beslenme, yeterli sıvı tüketimi, kabızlığın önlenmesi ve tuvalet alışkanlıklarının düzenlenmesi önerilebiliyor.
Uygun hastalarda lastik bant ligasyonu, skleroterapi ve kızılötesi koagülasyon gibi cerrahi dışı işlemler de uygulanabiliyor.
Ancak ileri dereceli sarkmaların bulunduğu, iç ve dış hemoroidlerin birlikte belirginleştiği veya şikâyetlerin sürekli tekrar ettiği durumlarda bu yöntemler yeterli olmayabiliyor.
Bu aşamada hastanın genel sağlık durumu ve önceki tedavilere verdiği yanıt değerlendirilerek cerrahi seçenekler gündeme getirilebiliyor.
Hemoroid Ameliyatında Hangi Yöntemler Kullanılıyor?
Hemoroid ameliyatlarında hastalığın derecesine ve hastanın anatomik özelliklerine göre farklı cerrahi teknikler uygulanabiliyor.
Geleneksel hemoroidektomi, özellikle ileri dereceli ve büyük dış hemoroidlerin bulunduğu hastalarda tercih edilebilen yöntemler arasında yer alıyor.
Bazı hastalarda hemoroidal arter ligasyonu veya stapler hemoroidopeksi gibi alternatif cerrahi teknikler de değerlendirilebiliyor.
Ancak her yöntemin iyileşme süreci, ameliyat sonrası ağrı düzeyi ve hastalığın tekrarlama ihtimali açısından farklı özellikleri bulunuyor.
Bu nedenle ameliyat tekniğinin yalnızca daha az ağrılı olduğu düşüncesiyle değil, hastanın klinik durumuna göre belirlenmesi gerekiyor.
Tromboze Hemoroidlerde Acil Ameliyat Gerekir mi?
Makat çevresinde aniden ortaya çıkan şiddetli ağrı ve hassas şişlik, tromboze dış hemoroid belirtisi olabiliyor.
Bu durum, dış hemoroid damarlarında pıhtı oluşması sonucunda gelişiyor.
Ancak tromboze hemoroid bulunan her hastanın acil ameliyat olması gerekmiyor. Ağrının şiddeti, şikâyetlerin ne zaman başladığı ve muayene bulguları tedavi kararında belirleyici oluyor.
Özellikle yeni başlayan ve şiddetli ağrıya neden olan bazı vakalarda cerrahi müdahale değerlendirilebiliyor.
Ateş, giderek artan ağrı ve makat çevresinde yaygın kızarıklık gibi belirtilerin ise anal apse gibi farklı hastalıklardan kaynaklanabileceği belirtiliyor. Bu durumlarda gecikmeden sağlık kuruluşuna başvurulması gerekiyor.
Hemoroid Ameliyatı Sonrası İyileşme Kaç Gün Sürer?
Hemoroid ameliyatı sonrası iyileşme süresi, uygulanan cerrahi yönteme ve hastanın genel sağlık durumuna göre değişiklik gösterebiliyor.
Özellikle klasik hemoroidektomi sonrasında ilk günlerde ağrı, hassasiyet ve dışkılama sırasında rahatsızlık yaşanabiliyor.
İyileşme sürecinde yeterli sıvı tüketimi, lifli beslenme ve hekimin önerdiği bakım uygulamaları önem taşıyor.
Bazı hastalarda günlük yaşama dönüş daha kısa sürede gerçekleşirken, fiziksel güç gerektiren işlerde çalışan kişilerin daha uzun süre dinlenmesi gerekebiliyor.
Ameliyat sonrasında yoğun kanama, yüksek ateş, idrar yapamama veya kontrol edilemeyen ağrı görülmesi halinde derhal tıbbi değerlendirme yapılması gerekiyor.
Hemoroid Ameliyatı Sonrası Hastalık Tekrarlar mı?
Hemoroid ameliyatı sonrasında şikâyetler büyük ölçüde azalabilse de hastalığın yeniden ortaya çıkma ihtimali tamamen ortadan kalkmıyor.
Özellikle kronik kabızlık, uzun süre ıkınma ve tuvalette gereğinden fazla vakit geçirme gibi alışkanlıkların devam etmesi, hemoroid şikâyetlerinin tekrarlamasına katkıda bulunabiliyor.
Bu nedenle ameliyat sonrasında da sağlıklı bağırsak alışkanlıklarının sürdürülmesi önem taşıyor.
Uzmanından Uyarı: Hemoroid Ameliyatı Kararı Kişiye Özel Verilmeli
Genel Cerrahi Uzmanı Doç. Dr. Aydıncan Akdur, hemoroid ameliyatı kararında hastalığın derecesi kadar hastanın yaşadığı şikâyetlerin ve yaşam kalitesindeki etkilenmenin de dikkate alınması gerektiğini belirtiyor.
Özellikle sürekli tekrarlayan kanamalar, ileri dereceli sarkmalar ve diğer tedavilerle kontrol altına alınamayan yakınmalar cerrahi tedavi ihtiyacının değerlendirilmesine neden olabiliyor.
Hemoroid hastalığında erken tanı, doğru tedavi yöntemi ve kişiye özel planlama, hastaların yaşam kalitesinin korunmasında önemli rol oynuyor.
Uzmanlar, makat bölgesinde kanama, şişlik veya ağrı şikâyeti yaşayan kişilerin kendi kendilerine teşhis koymak yerine genel cerrahi uzmanına başvurmaları gerektiğini vurguluyor.
Doğal Burun Estetiğinde Yeni Yaklaşım: Rinoplastide Yüz Uyumu ve Sağlıklı Nefes Ön Planda
Doğal burun estetiğinde yüz uyumu ve sağlıklı nefes alma neden önemli? Prof. Dr. Seçkin Ulusoy'un uzmanlık alanı rinoplastide merak edilenler.
Burun estetiğinde doğal görünüm, son yıllarda rinoplasti ameliyatlarının en çok önem verilen hedefleri arasında yer alıyor. Kulak Burun Boğaz ve Rinoplasti Uzmanı Prof. Dr. Seçkin Ulusoy'un çalışma alanları arasında bulunan doğal burun estetiğinde, yüz hatlarıyla uyumlu bir görünüm elde edilmesi kadar burun anatomisinin ve solunum fonksiyonlarının korunması da önem taşıyor.
Burun Estetiğinde Doğal Görünüm Neden Önemli?
Burun estetiği olarak bilinen rinoplasti ameliyatlarında estetik anlayış değişiyor. Geçmişte burun küçültme ve belirgin şekil bozukluklarını giderme hedefleri öne çıkarken günümüzde kişinin yüz hatlarıyla uyumlu, dengeli ve doğal görünümlü sonuçlar elde edilmesi amaçlanıyor.
Yüzün merkezinde bulunan burun; alın, gözler, dudaklar ve çene ile birlikte yüz ifadesini doğrudan etkiliyor. Bu nedenle rinoplasti ameliyatlarında yalnızca burnun şekli değil, yüzün genel anatomik yapısı da değerlendiriliyor.
Kulak Burun Boğaz ve Rinoplasti Uzmanı Prof. Dr. Seçkin Ulusoy'un çalışma alanlarından biri olan doğal burun estetiğinde, kişiye özel cerrahi planlama önemli bir yer tutuyor.
Her Yüz Tipine Aynı Burun Şekli Uygulanabilir mi?
Uzmanlık alanındaki genel cerrahi yaklaşımlara göre, burun estetiğinde herkese aynı burun modelinin uygulanması doğal sonuçlar açısından uygun olmayabiliyor.
Her bireyin yüz kemikleri, burun kıkırdakları, cilt kalınlığı ve yüz oranları farklı özellikler taşıyor. Bu nedenle bir kişide estetik açıdan dengeli görünen burun şekli, başka bir kişinin yüz hatlarıyla aynı uyumu sağlamayabiliyor.
Ameliyat öncesi değerlendirmede yüzün uzunluğu ve genişliği, alın ve çene oranları, burun sırtının yapısı, burun ucunun konumu ve cilt özellikleri dikkate alınıyor.
Kişiye özel planlama, estetik beklentiler ile anatomik sınırların birlikte değerlendirilmesini amaçlıyor.
Burun Estetiğinde Nefes Alma Fonksiyonu Korunmalı
Rinoplasti ameliyatlarında dikkat edilmesi gereken konuların başında burnun solunum fonksiyonlarının korunması geliyor.
Burun kemikleri ve kıkırdakları yalnızca dış görünümü belirlemiyor, aynı zamanda hava yolunun yapısal bütünlüğünde de önemli rol oynuyor.
Cerrahi müdahale sırasında burun sırtının aşırı daraltılması veya burun ucundaki destek dokularının zayıflatılması, bazı hastalarda nefes alma güçlüğüne neden olabiliyor.
Bu nedenle ameliyat öncesinde septum deviasyonu olarak bilinen burun içi eğrilikler ve nazal valf sorunları gibi solunumu etkileyebilecek yapısal problemler de değerlendiriliyor.
Gerekli görülen hastalarda estetik düzenlemelerle birlikte fonksiyonel cerrahi işlemler planlanabiliyor. Ancak her rinoplasti ameliyatının nefes alma sorunlarını tamamen ortadan kaldıracağı garanti edilemiyor.
Kalın ve İnce Cilt Burun Estetiği Sonucunu Etkiliyor
Burun estetiğinde cilt yapısı, ameliyat sonrasında elde edilecek görünümü etkileyen önemli faktörler arasında bulunuyor.
İnce cilt yapısına sahip kişilerde burun kemikleri ve kıkırdaklarında yapılan değişiklikler daha belirgin görülebiliyor. Bu durum, küçük yüzey düzensizliklerinin fark edilmesine neden olabiliyor.
Kalın ciltli kişilerde ise cerrahi değişikliklerin dışarıdan belirginleşmesi daha sınırlı olabiliyor. Özellikle burun ucundaki ödemin azalması ve dokuların son şeklini alması daha uzun sürebiliyor.
Bu nedenle rinoplasti planlamasında cilt kalınlığının ve dokuların yapısal özelliklerinin değerlendirilmesi önem taşıyor.
Açık ve Kapalı Rinoplasti Arasındaki Farklar Neler?
Burun estetiği ameliyatlarında hastanın anatomik özelliklerine ve cerrahi ihtiyaçlarına göre farklı teknikler kullanılabiliyor.
Açık rinoplasti, burun ucundaki yapılara daha geniş bir görüş alanından ulaşılmasına olanak tanıyor.
Kapalı rinoplasti yönteminde ise cerrahi kesiler burun deliklerinin içerisinden gerçekleştiriliyor.
Kemik yapıların şekillendirilmesinde bazı vakalarda piezo olarak bilinen ultrasonik cerrahi teknolojisinden de yararlanılabiliyor.
Ancak doğal görünümün elde edilmesi yalnızca kullanılan tekniğe bağlı değil. Hastanın anatomisi, cerrahi planlama, doku desteğinin korunması ve iyileşme süreci de sonuç üzerinde etkili oluyor.
Burun Estetiği Öncesinde Dijital Simülasyon Kullanılıyor
Rinoplasti ameliyatı öncesinde kullanılan dijital simülasyon ve fotoğraf analizleri, hastaların beklentilerini cerrahlarıyla daha açık biçimde değerlendirmelerine yardımcı olabiliyor.
Bu yöntemlerle burun sırtında, burun ucunda ve yüz profilinde planlanan değişikliklerin olası görünümü incelenebiliyor.
Ancak dijital simülasyonların ameliyat sonrasında ortaya çıkacak sonucu kesin olarak göstermediği belirtiliyor.
Cerrahi sonuçlar; kişinin anatomik özelliklerine, iyileşme sürecine ve dokuların verdiği yanıta bağlı olarak değişebiliyor.
Burun Estetiği Sonrası İyileşme Ne Kadar Sürüyor?
Burun estetiği ameliyatlarından sonra iyileşme süreci kişiden kişiye farklılık gösteriyor.
Ameliyatın ilk haftalarında burun çevresinde şişlik, ödem ve geçici sertlik görülebiliyor. Özellikle burun ucundaki ödemin azalması diğer bölgelere göre daha uzun sürebiliyor.
Burnun nihai görünümünün ortaya çıkması çoğu hastada yaklaşık bir yılı bulabiliyor. Kalın cilt yapısına sahip kişilerde ve bazı cerrahi işlemler sonrasında bu süreç daha uzun devam edebiliyor.
İyileşme döneminde doktorun önerdiği bakım kurallarına uyulması, burnun darbelerden korunması ve kontrol muayenelerinin aksatılmaması önem taşıyor.
Doğal Burun Estetiğinde Kişiye Özel Planlama Öne Çıkıyor
Günümüzde doğal burun estetiği, yalnızca burnun küçültülmesini veya şeklinin değiştirilmesini değil, yüzün genel yapısıyla uyumlu bir görünüm oluşturulmasını hedefliyor.
Prof. Dr. Seçkin Ulusoy'un uzmanlık alanları arasında yer alan rinoplastide de değerlendirilen kişiye özel cerrahi planlama yaklaşımı, yüz oranlarının, cilt yapısının ve burun fonksiyonlarının birlikte ele alınmasına dayanıyor.
Uzmanlık alanındaki genel tıbbi yaklaşımlar, burun estetiği yaptırmayı düşünen kişilerin ameliyat öncesinde beklentilerini, anatomik özelliklerini ve olası cerrahi riskleri uzman hekimleriyle ayrıntılı şekilde değerlendirmelerinin önemine işaret ediyor.
Doğal görünüm ve sağlıklı nefes alma fonksiyonunun birlikte gözetilmesi, başarılı bir rinoplasti planlamasının temel hedefleri arasında bulunuyor
Ağrı ve Kars'ta Şap Hastalığı Alarmı: Hayvan Pazarları Kapatıldı, Yetiştiricilere Kritik Uyarı!
Ağrı ve Kars'ta şap hastalığı alarmı. Hayvan pazarları kapatıldı. Veteriner Hekim Ümit Cem Aksoy'dan yetiştiricilere kritik korunma uyarıları. Kopyala

Ağrı ve Kars'ta şap hastalığına karşı alınan önlemler gündemdeki yerini koruyor. Hastalığın yayılmasını önlemek amacıyla hayvan pazarlarının kapatıldığı bildirilirken, Ağrı'da 111 bin 782 hayvanın aşılandığı açıklandı. Veteriner Hekim Ümit Cem Aksoy, şap hastalığıyla mücadelede üç temel kuralın ayırma, temizlik ve dezenfeksiyon olduğunu vurguladı.
Ağrı ve Kars'ta Şap Hastalığına Karşı Önlemler Artırıldı
Türkiye'de hayvancılık sektörünü tehdit eden şap hastalığı, özellikle büyükbaş hayvan yetiştiricileri açısından ciddi riskler oluşturmaya devam ediyor.
Ağrı ve Kars'ta hastalığın yayılması üzerine hayvan pazarlarının kapatıldığı belirtilirken, Ağrı İl Hayvan Borsası'nın kapalı kalma süresinin uzatıldığı bildirildi.
Paylaşılan bilgilere göre Ağrı'da 1 Eylül'den itibaren yürütülen aşılama çalışmaları kapsamında toplam 111 bin 782 hayvana şap aşısı uygulandı.
Şap Hastalığı Süt Verimini Düşürüyor, Ekonomik Kayıplara Yol Açıyor
Fatro & Güneşli Hayvan Sağlığı Genel Müdür Yardımcısı, Veteriner Hekim Ümit Cem Aksoy, şap hastalığının hayvan sağlığının yanı sıra üreticilerin ekonomik faaliyetlerini de olumsuz etkilediğine dikkat çekti.
Hastalığın oldukça bulaşıcı olduğunu belirten Aksoy, özellikle büyükbaş hayvanlarda süt veriminde azalma, yem tüketiminde düşüş ve ciddi sağlık sorunları görülebildiğini ifade etti.
Şap hastalığının belirtileri arasında yüksek ateş, ağız içinde yaralar ve su dolu kabarcıklar, aşırı salya akıntısı, ayaklarda lezyonlar, meme yaraları ve iştahsızlık bulunuyor.
Hastalığın genç hayvanlarda ölümlere kadar varabilen sonuçlar doğurabileceği belirtiliyor.
Veteriner Hekim Aksoy: Üç Temel Kurala Dikkat!
Şap hastalığının kontrol altına alınmasında biyogüvenlik önlemlerinin hayati önem taşıdığını vurgulayan Veteriner Hekim Ümit Cem Aksoy, yetiştiricilere önemli uyarılarda bulundu.
Aksoy, hastalığın yalnızca enfekte hayvanlarla doğrudan temas sonucunda bulaşmadığını, virüsün araçlar, ekipmanlar, kıyafetler ve hayvan nakil araçları aracılığıyla da taşınabildiğini belirtti.
Dünya Hayvan Sağlığı Örgütü'nün biyogüvenlik yaklaşımına dikkat çeken Aksoy, mücadelede üç temel ilkeyi şöyle sıraladı:
Ayırma: Hasta veya hastalık şüphesi taşıyan hayvanların sağlıklı hayvanlardan uzak tutulması.
Temizlik: Ahırların, sağım alanlarının, araçların ve kullanılan ekipmanların düzenli temizlenmesi.
Dezenfeksiyon: Temizlik sonrasında uygun dezenfektanlarla virüsün yayılma riskinin azaltılması.
Hayvan Alım-Satımı Durdurulmalı, Yeni Hayvanlar Karantinaya Alınmalı
Şap hastalığının işletmeler arasında yayılmasını önlemek amacıyla yetiştiricilerin dikkat etmesi gereken tedbirleri açıklayan Aksoy, hayvan hareketlerinin kontrol altına alınması gerektiğini vurguladı.
Yetiştiricilerin uygulaması gereken başlıca önlemler şöyle sıralandı:
Hastalık şüphesinde hayvan alım-satımı ve nakilleri durdurulmalı.
Hasta ve şüpheli hayvanlar diğerlerinden ayrılmalı.
İşletmeye yeni getirilen hayvanlar karantinaya alınmalı.
Ahır, sağım alanları ve ekipmanlar düzenli temizlenmeli.
Hayvan nakil araçlarının temizliği ve dezenfeksiyonu sağlanmalı.
Ortak mera ve hayvanların bir araya geldiği alanlardan kaçınılmalı.
Resmî aşılama programlarına eksiksiz uyulmalı.
İşletmeye giriş ve çıkışlar kontrollü gerçekleştirilmeli.
Şap Hastalığı Şüphesinde Yetkililere Derhal Haber Verilmeli
Veteriner Hekim Ümit Cem Aksoy, şap hastalığından şüphelenilen durumlarda yetiştiricilerin laboratuvar sonuçlarını beklemeden yetkili veterinerlik birimlerine bildirim yapması gerektiğini belirtti.
Erken bildirimin hastalığın kontrol altına alınmasında önemli rol oynadığını ifade eden Aksoy, şüpheli hayvanların başka işletmelere gönderilmemesi gerektiğinin altını çizdi.
Ayrıca hastalık şüphesi bulunan hayvanlardan elde edilen sütün satılmaması, başka sütlerle karıştırılmaması ve gübre ile diğer hayvansal materyallerin kontrolsüz biçimde işletme dışına çıkarılmaması gerektiğini söyledi.
Gelişigüzel Aşılama ve Dezenfeksiyon Uyarısı
Şap hastalığıyla mücadelede yanlış uygulamaların hastalığın kontrolünü zorlaştırabileceğini belirten Aksoy, veteriner hekim yönlendirmesi olmadan gelişigüzel aşılama ve dezenfeksiyon yapılmaması konusunda uyardı.
Numune alma, dezenfeksiyon ve aşılama işlemlerinin resmî veteriner hekimin talimatları doğrultusunda yürütülmesi gerektiğini vurguladı.
Henüz hastalık belirtisi göstermeyen hayvanların da virüsü taşıyabileceğine dikkat çeken Aksoy, sürü genelinde hareket kısıtlamalarının uygulanmasının önemini hatırlattı.
Şap Hastalığıyla Mücadelede Erken Müdahale Büyük Önem Taşıyor
Hayvancılık sektöründe ciddi ekonomik kayıplara neden olabilen şap hastalığına karşı aşılama, biyogüvenlik önlemleri ve erken bildirim büyük önem taşıyor.
Uzmanlar, yetiştiricilerin şüpheli vakaları gizlememesi, hayvan hareketlerine ilişkin kısıtlamalara uyması ve resmî veteriner hekimlerin yönlendirmeleri doğrultusunda hareket etmesi gerektiğini vurguluyor.
İstanbul Ticaret Odası'nda Seçim Heyecanı! Erdal Cevahiroğlu Yeniden Aday
Cevahiroğlu Şirketler Grubu Yönetim Kurulu Başkanı ve Karadeniz Vakfı Genel Başkan Yardımcısı Erdal Cevahiroğlu, 45 No'lu Konut İnşaatı Grubundan yeniden meclis üyeliğine aday oldu.
HABER/NİLGÜN EGE
İstanbul Ticaret Odasında (İTO) 27 Ekim'de gerçekleştirilecek seçimler öncesinde iş dünyasında hareketlilik artıyor. İstanbul'un ticaret ve sanayi hayatında önemli bir yere sahip olan İTO'da yeni dönem meslek komitesi ve meclis üyeleri belirlenirken, mevcut meclis üyelerinden iş adamı Erdal Cevahiroğlu da yeniden aday oldu. Cevahiroğlu Şirketler Grubu Yönetim Kurulu Başkanı ve Karadeniz Vakfı Genel Başkan Yardımcısı olan Cevahiroğlu, 45 No'lu Konut İnşaatı Meslek Grubunda yeni dönem için yarışacak.
İSTANBUL İŞ DÜNYASINDA GÖZLER 27 EKİM'E ÇEVRİLDİ
Türkiye'nin en köklü meslek kuruluşları arasında yer alan İstanbul Ticaret Odasında seçim takvimi işlemeye devam ediyor. 27 Ekim 2026 Salı günü Yeşilköy'deki İstanbul Fuar Merkezi'nde gerçekleştirilecek seçimlerde, farklı sektörleri temsil edecek meslek komitesi ve oda meclisi üyeleri belirlenecek.
İstanbul ekonomisinin ticaretten sanayiye, inşaattan hizmet sektörüne kadar geniş bir kesimini temsil eden İTO'da yapılacak seçimler, iş dünyasının gelecek dört yıllık dönemdeki temsil yapısını şekillendirecek.
Meslek komitesi ve meclis üyeliği seçimlerinin ardından 4 Kasım'da oda yönetiminin belirlenmesiyle seçim süreci tamamlanacak.
ERDAL CEVAHİROĞLU YENİDEN ADAY
Seçim sürecinde öne çıkan isimlerden biri de İstanbul Ticaret Odasının mevcut meclis üyelerinden Erdal Cevahiroğlu oldu.
45 No'lu Konut İnşaatı Meslek Grubunda komite üyeliği ve oda meclis üyeliği görevlerini sürdüren Cevahiroğlu, yeni dönemde de aynı meslek grubundan meclis üyeliğine adaylığını koydu.
Cevahiroğlu Şirketler Grubu Yönetim Kurulu Başkanı olarak iş hayatını sürdüren Erdal Cevahiroğlu, aynı zamanda Karadeniz Vakfı Genel Başkan Yardımcılığı görevini yürütüyor.
TRABZON'UN OF İLÇESİNDEN İSTANBUL'A UZANAN TİCARET YOLCULUĞU
Erdal Cevahiroğlu'nun başkanlığını yürüttüğü aile şirketinin ticari geçmişi 1940 yılına dayanıyor.
Trabzon'un Of ilçesinde ticari faaliyetlerine başlayan Cevahiroğlu ailesi, 1980'li yıllarda İstanbul'a açılarak tekstil sektöründe faaliyet göstermeye başladı. Ailenin ticaret hayatındaki önemli dönüm noktalarından biri ise 1990'lı yıllarda inşaat sektörüne yönelmesi oldu.
İstanbul'da konut üretimi ve yapı projeleriyle faaliyet alanını genişleten Cevahiroğlu İnşaat, zaman içerisinde inşaat sektörünün farklı alanlarında çalışmalar üstlendi.
Konut yapımının yanı sıra kentsel dönüşüm çalışmalarında da faaliyet gösteren şirket, mühendislik, mimarlık, yapı uygulamaları ve dekorasyon alanlarında hizmet veriyor.
Ailenin ticari faaliyetleri bugün inşaatın yanı sıra turizm, tekstil, endüstri ve kuyumculuk sektörlerini de kapsıyor.
KONUT ÜRETİMİ VE KENTSEL DÖNÜŞÜM GÜNDEMDE
İstanbul'da konut üretimi ve kentsel dönüşüm, hem kent ekonomisi hem de yapı güvenliği açısından önemini koruyor.
Özellikle deprem riski taşıyan yapı stokunun yenilenmesi, artan inşaat maliyetleri ve finansmana erişim sorunları, sektör temsilcilerinin gündemindeki başlıca konular arasında yer alıyor.
Cevahiroğlu İnşaat da İstanbul merkezli konut projeleri ve kentsel dönüşüm alanındaki faaliyetleriyle bu sektörün içinde yer alıyor.
İTO'nun 45 No'lu Konut İnşaatı Meslek Grubunda yapılacak seçimler, sektörde faaliyet gösteren işletmelerin yeni dönemde oda meclisinde kimler tarafından temsil edileceğini belirleyecek.
İTO'DA YENİ DÖNEMİN TEMSİLCİLERİ BELİRLENECEK
İstanbul Ticaret Odasında 27 Ekim'de kurulacak sandıklardan çıkacak sonuçlar, yeni dönem meslek komiteleri ve oda meclisinin yapısını ortaya koyacak.
İş dünyasının farklı sektörlerinden adayların yarışacağı seçimlerde, mevcut İTO Meclis Üyesi Erdal Cevahiroğlu da 45 No'lu Konut İnşaatı Meslek Grubundan yeniden aday olarak yer alacak.
ORTA DOĞU'DAKİ GERİLİM PETROL FİYATLARINI YÜKSELTTİ! BRENT 114 DOLARI AŞTI
Suudi Arabistan'daki enerji tesislerine yönelik saldırılar ve Orta Doğu'da artan gerilim, küresel petrol piyasalarında sert yükselişe neden oldu. Brent petrol 22 Ekim'de yüzde 4 artışla 113,17 dolardan kapanarak beş ayın en yüksek kapanış seviyesine ulaştı. 23 Ekim'de ise yükseliş devam etti ve fiyatlar 114 doların üzerine çıktı. Gelişmeler, Türkiye'de akaryakıt fiyatlarına olası etkileri de gündeme taşıdı.
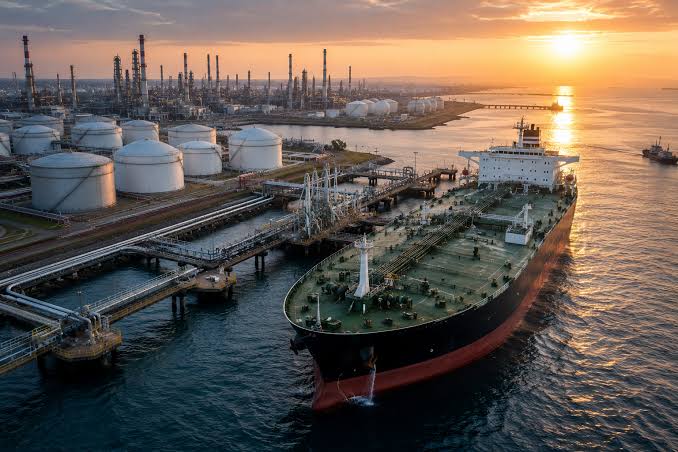
PETROL FİYATLARINDA SERT YÜKSELİŞ
Küresel enerji piyasaları, Orta Doğu'da tırmanan askeri gerilim ve petrol arzının kesintiye uğrayabileceğine yönelik endişeler nedeniyle hareketli günler yaşıyor.
Suudi Arabistan'da petrol tesisleri ve stratejik noktalara yönelik saldırıların ardından uluslararası piyasalarda petrol fiyatları yükseldi.
Reuters'ın aktardığı verilere göre Brent petrolün varil fiyatı 22 Ekim Perşembe günü 4,35 dolar artarak 113,17 dolardan kapandı. Günlük yükseliş yaklaşık yüzde 4 olarak gerçekleşti.
Bu kapanış, Brent petrolün 4 Mayıs 2026'dan bu yana ulaştığı en yüksek kapanış seviyesi oldu.
BRENT 114 DOLARIN ÜZERİNE ÇIKTI
23 Ekim Cuma günü sabah saatlerinde Brent petrolün varil fiyatı 112,96 dolar seviyesinde işlem görürken, ilerleyen saatlerde yeniden yükselişe geçti.
Reuters'ın güncellenen piyasa verilerine göre Brent petrol 114,47 dolara, ABD Batı Teksas türü ham petrolü (WTI) ise 100,84 dolara yükseldi.
Piyasalardaki dalgalanma, yatırımcıların bölgedeki güvenlik gelişmelerine ve enerji sevkiyatına ilişkin açıklamalara odaklanmasına neden oldu.
SUUDİ ARABİSTAN'DAKİ SALDIRILAR PİYASALARI ETKİLEDİ
Petrol fiyatlarındaki yükselişin başlıca nedenleri arasında Yemen'deki Husilerin Suudi Arabistan'daki hedeflere yönelik saldırıları bulunuyor.
Suudi Arabistan'ın önemli petrol üretim noktalarından Şeybe (Shaybah) petrol sahasına yönelik saldırı, enerji altyapısının güvenliğine ilişkin endişeleri artırdı.
Suudi Arabistan makamları, saldırının ardından söz konusu sahadaki petrol üretiminin etkilenmediğini açıkladı.
Ancak saldırıların devam etme ihtimali, petrol arzına ilişkin risk algısını yükseltti.
ARAMCO GENEL MERKEZİNDE TAHLİYE TALİMATI
Gerilimin dikkat çeken gelişmelerinden biri de Suudi petrol şirketi Saudi Aramco'nun Dahran kentindeki genel merkezine ilişkin tahliye haberi oldu.
Reuters, şirket çalışanlarından genel merkezi boşaltmalarının istendiğini bildirdi.
Bu gelişme, petrol piyasalarında bölgedeki enerji tesislerinin güvenliğine yönelik kaygıları güçlendirdi.
Tahliye kararının petrol üretiminde doğrudan bir kesintiye yol açtığına ilişkin doğrulanmış bir bilgi ise bulunmuyor.
HÜRMÜZ BOĞAZI VE KIZILDENİZ'DEKİ RİSKLER
Orta Doğu, dünya petrol üretimi ve uluslararası enerji taşımacılığı açısından stratejik bir konumda bulunuyor.
Özellikle Hürmüz Boğazı ve Kızıldeniz'in güneyindeki Babülmendep Boğazı, petrol ve petrol ürünlerinin taşınmasında kritik güzergâhlar arasında yer alıyor.
Bu bölgelerdeki saldırılar veya deniz taşımacılığında yaşanabilecek aksamalar, enerji sevkiyatının maliyetini artırabiliyor.
Uzmanlar, petrol fiyatlarındaki yükselişte mevcut üretim kayıplarının yanı sıra gelecekte yaşanabilecek arz kesintilerine yönelik endişelerin de etkili olduğunu belirtiyor.
TÜRKİYE'DE AKARYAKIT FİYATLARI ETKİLENİR Mİ?
Uluslararası petrol fiyatlarındaki yükseliş, enerji ithalatçısı ülkeler arasında bulunan Türkiye açısından da önem taşıyor.
Ham petrol fiyatlarının yükselmesi, diğer koşulların değişmemesi halinde benzin ve motorin maliyetleri üzerinde yukarı yönlü baskı oluşturabiliyor.
Ancak Türkiye'deki pompa fiyatları yalnızca Brent petrol fiyatına bağlı olarak belirlenmiyor.
Döviz kuru, uluslararası akaryakıt ürün fiyatları, vergiler ve dağıtım maliyetleri de fiyatlandırmada etkili oluyor.
Bu nedenle Brent petrolün 114 doların üzerine çıkması, benzin veya motorine otomatik olarak aynı oranda zam yapılacağı anlamına gelmiyor. Söz konusu yükselişe bağlı yeni bir akaryakıt zammının kesinleştiğine ilişkin doğrulanmış bir açıklama bulunmuyor.
GÖZLER ORTA DOĞU'DAKİ GELİŞMELERDE
Petrol piyasalarında önümüzdeki süreçte Suudi Arabistan'daki güvenlik gelişmeleri, bölgedeki askeri hareketlilik ve uluslararası enerji sevkiyatının durumu yakından izlenecek.
Gerilimin sürmesi halinde petrol fiyatlarında dalgalanmanın devam edebileceği belirtilirken, diplomatik gelişmeler ve enerji arzına ilişkin açıklamalar fiyatların yönü açısından belirleyici olacak.
ARKA HABER | EKONOMİ VE DÜNYA HABERLERİ
SUUDİ ARABİSTAN'DA PETROL DEVİNİN GENEL MERKEZİ TAHLİYE EDİLİYOR!
Suudi Arabistan'da art arda yaşanan saldırıların ardından ülkenin petrol devi Saudi Aramco'nun Dahran kentindeki genel merkezinde tahliye talimatı verildiği bildirildi. Reuters'a konuşan altı kaynak, çalışanlardan binayı boşaltmalarının ve uzaktan çalışmalarının istendiğini açıkladı. Karar, Dammam'daki havalimanı saldırısında 2 kişinin hayatını kaybetmesi ve 8 kişinin yaralanmasının ardından geldi.
İlk Yorum yapan siz olun!